Domain ckwl.de kaufen?
Wir ziehen mit dem Projekt
ckwl.de um.
Sind Sie am Kauf der Domain
ckwl.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ckwl.de kaufen?
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **


Ähnliche Suchbegriffe für Phishing-Angriffe
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
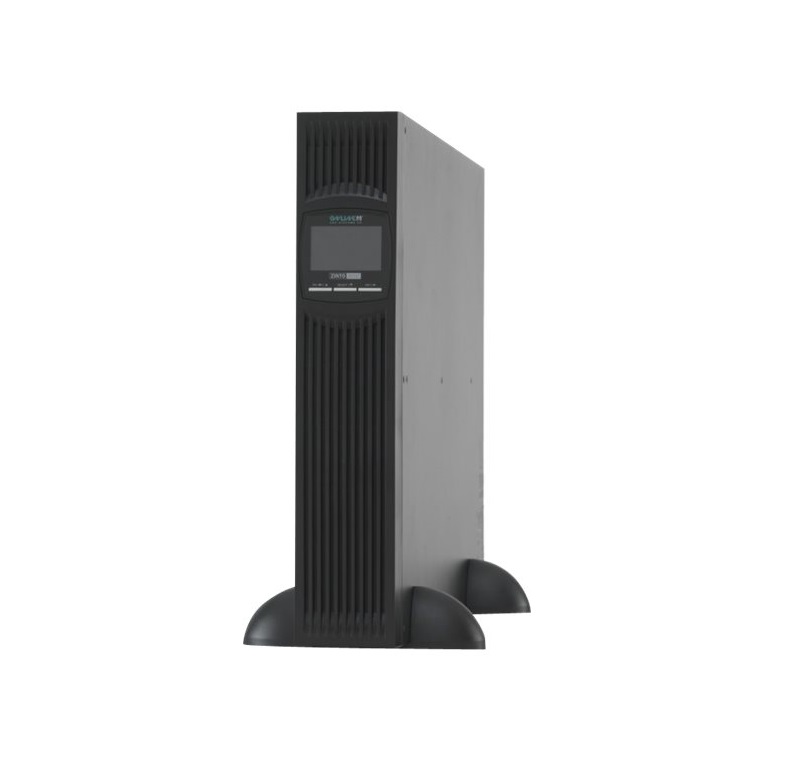
ONLINE USV ZINTO 3000 Online (Z3000)Produktbeschreibung: Online USV ZINTO A 3000 - USV - 2700 Watt - 3000 VA, Gerätetyp: USV - in Rack montierbar/extern, Rack-Größe: 2U, Gewicht: 29,3 kg, Eingangsspannung: Wechselstrom 230 V, Ausgangsspannung: Wechselstrom 208/220/230/240 V ± 3%, Leistungskapazität: 2700 Watt / 3000 VA, Eingangsanschlüsse: 1 x Strom IEC 60320 C20, Ausgabeanschlussstellen: 8 x power IEC 60320 C13 1 x Strom IEC 60320 C19, Anz. Batterien: 6 (installiert) / 6 (unterstützt), Netzwerk: RS-232, USB, Zubehör im Lieferumfang: Vertikales Gestell, Abmessungen (Breite x Tiefe x Höhe): 8,8 cm x 63,2 cm x 43,8 cm1228,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ONLINE USV XANTO 3000 Online (X3000)Produktbeschreibung: Online USV XANTO 3000 - USV - 3000 Watt - 3000 VA, Gerätetyp: USV - extern, Gewicht: 28,5 kg, Eingangsspannung: Wechselstrom 230 V, Ausgangsspannung: Wechselstrom 208/220/230/240 V ± 1%, Leistungskapazität: 3000 Watt / 3000 VA, Eingangsanschlüsse: 1 x Strom IEC 60320 C20, Ausgabeanschlussstellen: 9 x power IEC 60320 C13 1 x Strom IEC 60320 C19, Batterie: Bleisäure - 9 Ah, Anz. Batterien: 6, Betriebszeit (bis zu): 6 Min. bei voller Last, Netzwerk: RS-232, USB, Abmessungen (Breite x Tiefe x Höhe): 19 cm x 41,5 cm x 33,5 cm1685,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **
-
Wie kann man sich vor Betrug und Phishing beim Online-Shopping schützen?
1. Verwenden Sie sichere Zahlungsmethoden wie PayPal oder Kreditkarte. 2. Überprüfen Sie die Website auf SSL-Zertifikate und sichere Verbindungen. 3. Seien Sie vorsichtig bei verdächtigen E-Mails und Links und geben Sie niemals persönliche Informationen preis. **
-
Wie kann man sich online vor Phishing-Attacken schützen? Was sind typische Merkmale von Phishing-E-Mails?
1. Man sollte misstrauisch sein bei unerwarteten E-Mails, Links oder Anhängen. 2. Man sollte niemals persönliche Informationen preisgeben. 3. Typische Merkmale sind Rechtschreibfehler, Dringlichkeit und ungewöhnliche Absender. **
-
Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **

Wie kann die Authentizität des Absenders einer E-Mail überprüft werden, um Phishing-Angriffe zu verhindern?
Die Authentizität des Absenders einer E-Mail kann durch die Überprüfung der E-Mail-Adresse und des Namens des Absenders erfolgen. Es ist wichtig, auf verdächtige oder ungewöhnliche E-Mail-Adressen zu achten, die nicht mit dem angeblichen Absender übereinstimmen. Darüber hinaus können digitale Signaturen und Verschlüsselungstechnologien verwendet werden, um die Echtheit einer E-Mail zu bestätigen. Es ist auch ratsam, bei verdächtigen E-Mails den Absender direkt zu kontaktieren, um die Authentizität der Nachricht zu überprüfen. **
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
Theo-Klein Kaufladen-Zubehör 7205, Online-Zubehörset Shopping CenterTäuschend echte Nachbildungen typischer Einkaufsgegenstände wie Süßigkeiten oder andere Lebensmittel Geeignet für Kinder ab 3 Jahren Ein großes Sortiment zum Verkaufen oder Kaufen Made in Germany Merkmale: Material: Kunststoff, Pappe Kategorie: Markenminiaturen sonstiges: Hinweis: Achtung! Nicht für Kinder unter 3 Jahren geeignet! Erstickungsgefahr wegen verschluckbarer Kleinteile.17,59 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
ONLINE USV ZINTO 3000 Online (Z3000)Produktbeschreibung: Online USV ZINTO A 3000 - USV - 2700 Watt - 3000 VA, Gerätetyp: USV - in Rack montierbar/extern, Rack-Größe: 2U, Gewicht: 29,3 kg, Eingangsspannung: Wechselstrom 230 V, Ausgangsspannung: Wechselstrom 208/220/230/240 V ± 3%, Leistungskapazität: 2700 Watt / 3000 VA, Eingangsanschlüsse: 1 x Strom IEC 60320 C20, Ausgabeanschlussstellen: 8 x power IEC 60320 C13 1 x Strom IEC 60320 C19, Anz. Batterien: 6 (installiert) / 6 (unterstützt), Netzwerk: RS-232, USB, Zubehör im Lieferumfang: Vertikales Gestell, Abmessungen (Breite x Tiefe x Höhe): 8,8 cm x 63,2 cm x 43,8 cm1228,59 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ONLINE USV XANTO 3000 Online (X3000)Produktbeschreibung: Online USV XANTO 3000 - USV - 3000 Watt - 3000 VA, Gerätetyp: USV - extern, Gewicht: 28,5 kg, Eingangsspannung: Wechselstrom 230 V, Ausgangsspannung: Wechselstrom 208/220/230/240 V ± 1%, Leistungskapazität: 3000 Watt / 3000 VA, Eingangsanschlüsse: 1 x Strom IEC 60320 C20, Ausgabeanschlussstellen: 9 x power IEC 60320 C13 1 x Strom IEC 60320 C19, Batterie: Bleisäure - 9 Ah, Anz. Batterien: 6, Betriebszeit (bis zu): 6 Min. bei voller Last, Netzwerk: RS-232, USB, Abmessungen (Breite x Tiefe x Höhe): 19 cm x 41,5 cm x 33,5 cm1685,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **
-
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
-
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **
-
Wie kann man sich vor Betrug und Phishing beim Online-Shopping schützen?
1. Verwenden Sie sichere Zahlungsmethoden wie PayPal oder Kreditkarte. 2. Überprüfen Sie die Website auf SSL-Zertifikate und sichere Verbindungen. 3. Seien Sie vorsichtig bei verdächtigen E-Mails und Links und geben Sie niemals persönliche Informationen preis. **
Ähnliche Suchbegriffe für Phishing-Angriffe
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Larisch, Dirk: Sharepoint OnlineSharepoint Online , Nachschlagewerk für Systemverwalter und professionelle Anwender Integration in die Power-Plattform sowie in Teams, Loop, Forms, OneNote usw. Erläuterungen zu SharePoint Premium und SharePoint Embedded Gestalten Sie die Zusammenarbeit in Ihrem Unternehmen strukturierter und effizienter! Dieses Praxisbuch zeigt gut nachvollziehbar , wie Sie SharePoint Online professionell einsetzen und seine Funktionen gezielt für den gewünschten Zweck nutzen. Dirk Larisch führt Sie systematisch ins Thema ein und erläutert, wie Sie Ihre Daten sicher verwalten sowie zur gemeinsamen Bearbeitung freigeben. Sie erfahren, wie Sie von der Vernetzung mit verschiedenen Microsoft-365-Anwendungen profitieren, Ihre Prozesse automatisieren und Webanwendungen optimieren . Schritt für Schritt lernen Sie, die SharePoint-Umgebung mit Leben zu füllen, und mit durch-dachten Suchfunktionen sorgen Sie für das leichte Auffinden Ihrer Daten. Freuen Sie sich auf detaillierte Anleitungen und Beispiele , auf Antworten zu den häufigsten Fragen sowie auf konkrete Lösungsvorschläge , die Sie direkt in die Praxis umsetzen können. So werden Sie zum erfolgreichen SharePoint-Profi. Aus dem Inhalt: SharePoint als "Schweizer Taschenmesser" Datenverwaltung in Listen und Bibliotheken Zusammenarbeit mit Dateien & Dokumenten Einsatz optimierter Suchfunktionen SharePoint als Content-Management-System Webseitengestaltung mit Webparts Integration in Teams, OneDrive, Loop, OneNote, Forms, Power-Plattform usw. Automatisierung von Abläufen und Prozessen Analyse einer SharePoint-Umgebung Datensicherheit, -sicherung und Compliance Copilot-Nutzung und -Einsatzmöglichkeiten Serverkonfiguration, -integration und -administration in Microsoft 365 und Entra ID/Azure AD , Servopumpen > Sportfederung , Erscheinungsjahr: 20241129, Produktform: Kartoniert, Autoren: Larisch, Dirk, Seitenzahl/Blattzahl: 550, Keyword: 365; Content-Management-System; Microsoft; file management; forms; onedrive; online; sharepoint; teams, Fachschema: Netzwerk (elektronisch)~Datenverarbeitung / Anwendungen / Betrieb, Verwaltung, Fachkategorie: Unternehmensanwendungen, Altersempfehlung / Lesealter: 18, ab Alter: 15, bis Alter: 99, Warengruppe: TB/Anwendungs-Software, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 190, Höhe: 23, Gewicht: 708, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man sich online vor Phishing-Attacken schützen? Was sind typische Merkmale von Phishing-E-Mails?
1. Man sollte misstrauisch sein bei unerwarteten E-Mails, Links oder Anhängen. 2. Man sollte niemals persönliche Informationen preisgeben. 3. Typische Merkmale sind Rechtschreibfehler, Dringlichkeit und ungewöhnliche Absender. **
-
Wie kann die Sicherheit von Bestätigungslinks in E-Mails verbessert werden, um Phishing-Angriffe zu verhindern?
Die Sicherheit von Bestätigungslinks in E-Mails kann verbessert werden, indem Unternehmen ihre Mitarbeiter regelmäßig über Phishing-Angriffe schulen und sensibilisieren. Zudem sollten E-Mail-Anbieter und Unternehmen verstärkt auf die Implementierung von DMARC, SPF und DKIM setzen, um die Authentizität von E-Mails zu überprüfen. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit von Bestätigungslinks zu erhöhen. Darüber hinaus sollten Empfänger von E-Mails immer skeptisch sein und verdächtige Links oder Anhänge nicht öffnen, sondern stattdessen den Absender über alternative Kommunikationswege kontaktieren, um die Echtheit der E-Mail zu überprüfen. **
-
Wie kann die Authentizität des Absenders einer E-Mail überprüft werden, um Phishing-Angriffe zu verhindern?
Die Authentizität des Absenders einer E-Mail kann durch die Überprüfung der E-Mail-Adresse und des Namens des Absenders erfolgen. Es ist wichtig, auf verdächtige oder ungewöhnliche E-Mail-Adressen zu achten, die nicht mit dem angeblichen Absender übereinstimmen. Darüber hinaus können digitale Signaturen und Verschlüsselungstechnologien verwendet werden, um die Echtheit einer E-Mail zu bestätigen. Es ist auch ratsam, bei verdächtigen E-Mails den Absender direkt zu kontaktieren, um die Authentizität der Nachricht zu überprüfen. **
-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.